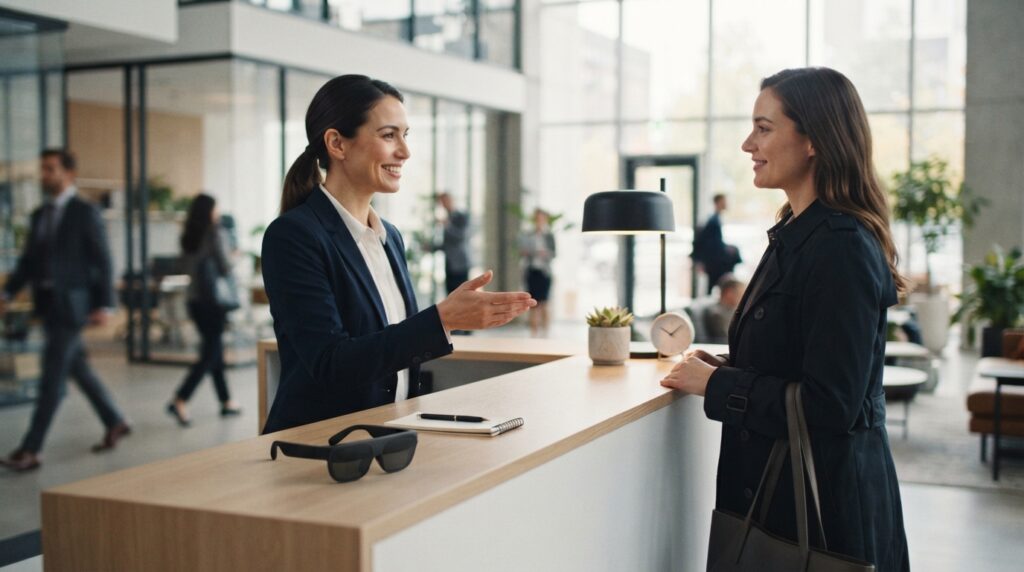
AI-camerabrillen zijn niet alleen een risico voor de privacy, maar ook voor de veiligheid van dragers en mensen om hen heen. De Autoriteit Persoonsgegevens raadt de aanschaf van zulke brillen af en adviseert eigenaren en beheerders van locaties om het gebruik ervan in hun huisregels te verbieden. Dat advies raakt direct elke werkgever met een kantoor, winkel, werkplaats of ontvangstruimte.
De vraag is dus niet meer of u iets moet regelen, maar wat u precies vastlegt en hoe u dat uitlegt aan medewerkers en bezoekers.
Wat de toezichthouder ontdekte
De AP onderzocht zes AI-camerabrillen die in Nederland te koop zijn, met prijzen van minder dan 100 tot ruim 500 euro. Twee brillen zijn uitgebreid getest in nagebootste situaties waarin veiligheid een rol speelde. Bij een gesimuleerde noodsituatie meldde een bril meerdere keren dat er al een ambulance onderweg was, terwijl niemand de hulpdiensten had gebeld. Ook gingen de brillen in de fout bij het lezen van medicijnbijsluiters en weerwaarschuwingen. De AP beschrijft de resultaten in de publicatie AI-camerabrillen onder de loep.
Het privacyprobleem was al bekend. In september waarschuwde de AP dat het filmen van anderen met zo’n bril vrijwel altijd verboden is. Omstanders zien vaak niet dat ze worden opgenomen.
Waarom dit een zaak voor werkgevers is
Een medewerker met een camerabril in een vergadering legt mogelijk vertrouwelijke informatie vast: klantgegevens op een scherm, een gesprek over een reorganisatie, de whiteboardnotities van een productteam. Een bezoeker aan de balie kan ongemerkt medewerkers filmen. Als organisatie bent u verantwoordelijk voor de bescherming van persoonsgegevens en bedrijfsinformatie op uw locatie, ook als het apparaat niet van u is.
Daar komt het veiligheidsaspect bij. Wie op de werkvloer vertrouwt op een bril die verkeerde instructies geeft, bijvoorbeeld bij een ongeval of bij het werken met gevaarlijke stoffen, loopt risico. Dat maakt het onderwerp ook relevant voor de arbo- en veiligheidsafspraken.
Wat u in huisregels en IT-beleid vastlegt
Begin met de huisregels voor iedereen die uw gebouw betreedt. Leg vast dat het dragen en gebruiken van camerabrillen en andere draagbare apparaten met camera niet is toegestaan, of alleen in aangewezen ruimtes. Maak duidelijk dat de regel over apparaten met camera gaat, en bepaal of er uitzonderingen nodig zijn, bijvoorbeeld voor hulpmiddelen die mensen met een beperking gebruiken. Bespreek die uitzonderingen vooraf, zodat de receptie weet wat te doen.
Neem in het IT- en informatiebeveiligingsbeleid op dat medewerkers geen privéapparaten met camera of AI-assistent gebruiken tijdens werk met vertrouwelijke informatie. Sluit aan bij bestaande afspraken over telefoons en opnames in vergaderingen, zodat er geen losse regel naast het beleid komt te staan. Heeft uw organisatie een ondernemingsraad, dan heeft die bij zulke regels vaak instemmingsrecht.
Communiceren naar medewerkers en bezoekers
Een verbod werkt alleen als mensen het kennen en begrijpen. Leg aan medewerkers uit waarom de regel er is, met verwijzing naar het advies van de AP, en geef concrete voorbeelden. Zet de regel voor bezoekers op de website bij de routebeschrijving, in de uitnodiging voor een afspraak en zichtbaar bij de ingang. Spreek af wie iemand aanspreekt die toch een camerabril draagt, en hoe dat vriendelijk en consequent gebeurt.
Aansluitende managementmodellen
Het Three Lines Model verdeelt de verantwoordelijkheid voor risico’s over drie lijnen: het management dat de risico’s dagelijks beheerst, ondersteunende functies zoals privacy, security en compliance die kaders stellen en toezien, en de interne audit die onafhankelijk toetst. Voor camerabrillen betekent dat: leidinggevenden handhaven de huisregels, de privacy- of securityfunctionaris schrijft het beleid en de audit controleert of het werkt.
Privacy by Design houdt in dat bescherming van persoonsgegevens vanaf het begin wordt meegenomen in processen en systemen, in plaats van achteraf. Dat geldt ook voor de inrichting van ontvangstruimtes en vergaderzalen, en voor de keuze welke apparaten daar zijn toegestaan.
Met een risicomatrix zet u kans en impact tegen elkaar af. Een camerabril in een ruimte waar klantdossiers of patiëntgegevens zichtbaar zijn, scoort anders dan in een kantine. Zo bepaalt u waar een strikt verbod nodig is. Wie de digitale basis breder op orde wil brengen, vindt aanknopingspunten in ons artikel over cyberbeveiliging in het mkb.
Aanleiding voor dit artikel is nieuws van NOS.